Di Tengah Gangguan Microsoft, BSSN Imbau Pengelola Sistem Tingkatkan Kewaspadaan
Pengelola sistem harus mengaktifkan dan memperkuat autentikasi multifaktor.
Kementerian Komunikasi dan Digital (Komdigi) bersama Badan Siber dan Sandi Negara (BSSN) mengimbau pengelola sistem untuk waspada terhadap aktivitas-aktivitas mencurigakan, di tengah masa pemulihan Microsoft yang down sejak Kamis (12/11/2026). BSSN mengingatkan, potensi phishing susulan bisa terjadi kembali, sehingga perlu diterbitkan pengumuman internal resmi.
Pengelola sistem harus mengaktifkan dan memperkuat autentikasi multifaktor, diutamakan yang tahan phishing (phishing-resistant) seperti FIDO2 atau passkey, serta meninjau kebijakan MFA.
“Memperketat penyaringan email anti-phishing dan anti-spoofing dengan memastikan SPF, DKIM, dan DMARC diterapkan dengan benar,” tulis BSSN dalam imbauan resminya tertanggal 13 November 2026, yang diterima Swara Indonesia Raya.
BSSN juga meminta pengelola sistem untuk memblokir domain dan URL mencurigakan yang meniru Microsoft, serta memantau pendaftaran domain yang menyerupai identitas organisasi. Lalu perlu menyiapkan kanal komunikasi dan kolaborasi cadangan di luar ekosistem yang terdampak agar koordinasi tetap berjalan saat terjadi gangguan.
Ketika melakukan log autentikasi, ini perlu dipantau lebih ketat untuk mendeteksi upaya masuk tidak wajar, lonjakan kegagalan login, dan persetujuan MFA yang mencurigakan. Selain itu, kredensial perlu disetel ulang serta mencabut sesi dan token apabila ditemukan indikasi akun terkompromi.
“Menyiapkan prosedur respons insiden phishing, termasuk langkah penahanan (containment) dan pemulihan akun,” tulis BSSN lebih lanjut.
Tidak hanya untuk pengelola sistem, Komdigi dan BSSN juga mengimbau Kementerian dan Lembaga, serta para pengguna, untuk memverifikasi informasi gangguan hanya melalui kanal resmi Microsoft (status.cloud.microsoft) dan pengumuman resmi tim TI internal, bukan dari tautan di dalam email.
Pengguna diimbau untuk menghindari klik tautan atau membuka lampiran dari pesan tak terduga yang mengatasnamakan Microsoft, dan mengetik langsung alamat portal resmi pada peramban.
Jangan memasukkan kredensial atau kode MFA pada halaman yang dibuka dari tautan email, serta tolak semua permintaan persetujuan MFA yang tidak dikenali. “Laporkan email atau pesan mencurigakan kepada tim TI atau keamanan sebelum menindaklanjutinya,” tulis BSSN lagi.
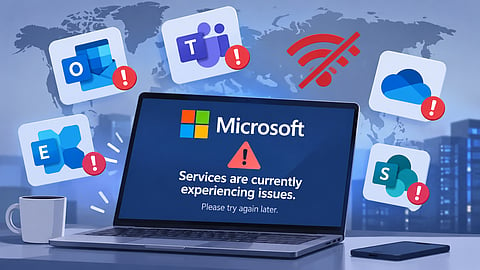
Gangguan layanan global yang terjadi pada Microsoft 365 mulai 12 November 2026 pukul 18.00 UTC (13 November 2026 pukul 01.00 WIB dini hari), mengakibatkan pengguna di berbagai wilayah gagal mengakses sejumlah layanan.
Berdasarkan advisory Microsoft 365 (MO1550821 dan EX1550543), layanan yang terdampak antara lain Exchange Online, Microsoft Teams, SharePoint Online, OneDrive, Microsoft 365 Copilot, Microsoft Defender XDR, Intune, dan Portal Microsoft 265.
Akibat dari kejadian ini, gangguan layanan berskala besar dapat dimanfaatkan oleh pihak yang tidak bertanggung jawab sebagai momentum untuk melancarkan serangan phishing dan rekayasa sosial. Dan hal ini menimbulkan sejumlah potensi ancaman yang dapat merugikan pengelola sistem dan pengguna.