
Bahaya PHP2Shell: Picu Ancaman Krisis Internet Global
Pekan lalu, dunia maya dikejutkan dengan temuan celah keamanan kritis bernama PHP2Shell. Skor ancamannya tidak main-main, 9,2 dari 10, yang menandakan kerentanan ekstrem pada bahasa pemrograman PHP (Hypertext Preprocessor) yang selama ini banyak digunakan sekitar 70 persen situs web di seluruh dunia.
Tidak hanya satu, beberapa negara langsung mengeluarkan peringatan pada jutaan web. Termasuk, milik pemerintah, untuk melakukan pembaruan keamanan.
Tercatat, Inggris, Jerman, Amerika hingga Jepang menganggap serius masalah ini karena bisa memengaruhi operasional halaman situs mereka.
Celah keamanan yang tersembunyi ini, ditemukan pertama kali dengan bantuan kecerdasan buatan (AI) pada 21 Oktober lalu. Penemuan ini lalu disebarluaskan karena termasuk genting.
Jutaan situs web, termasuk layanan pemerintah, perbankan, maskapai, Wikipedia, dan platform CMS (Wordpress, Dupal, Joomla, Magento), langsung menangguhkan layanan untuk perbaikan darurat.
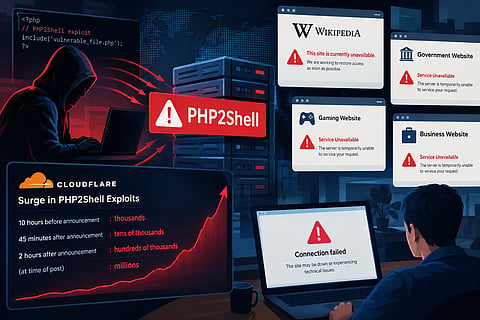
Dikutip dari Mashable, Matthew Prince, CEO Cloudflare melaporkan lonjakan upaya eksploitasi terhadap PHP2Shell di seluruh jaringan perusahaan tersebut. Jumlahnya mencapai ribuan dalam 10 jam sebelum pengumuman publik, meningkat menjadi puluhan ribu dalam 45 menit setelah pengumuman, dan mencapai ratusan ribu dalam waktu hanya dua jam.
Saat ia mengunggah laporan tersebut, jumlah upaya eksploitasi itu telah mencapai jutaan. PHP2Shell menyebabkan gangguan pada berbagai layanan di internet, termasuk Wikipedia.
Langkah Pemerintah
Pemerintah Indonesia termasuk tanggap melihat isu keamanan ini. Pada Kamis, 22 Oktober 2026, melalui Kementerian Komunikasi dan Digital (Komdigi) dan berkoordinasi dengan Badan Siber dan Sandi Negara (BSSN), memastikan agar ekosistem digital di Indonesia tetap aman dan terjaga.
Kerentanan keamanan ini berpotensi memungkinkan Remote Code Execution (RCE) tanpa autentikasi pada server yang menjalankan PHP dan melayani permintaan web.Tim pengembang PHP juga sudah mengatasi kelemahan tersebut dengan memberikan update pada PHP 8.5.12, 8.4.27, 8.3.36, dan 8.2.35.
Komdigi juga meminta pengurus situs untuk memperbarui dengan segera, tanpa perlu menunggu CMS diperbarui. Selain itu, organisasi juga perlu melakukan pengecekan versi PHP yang benar-benar dipakai untuk melayani trafik website di server bukan sekadar versi yang terlihat di terminal lokal.
Keterlambatan pengkinian sistem ini dapat meningkatkan risiko kompromi server dan penyalahgunaan layanan. Disebutkan, organisasi juga perlu memastikan bahwa proses pembaruan mencakup seluruh runtime PHP yang tertanam di dalam container, appliance, virtual machine maupun aplikasi pihak ketiga yang menggunakan PHP.
Rekomendasi Ahli
Chairman Lembaga Riset Keamanan Siber dan dan Komunikasi CISSReC, Pratama Persadha, memberikan rekomendasi bagi web yang dijalankan pemerintah terhadap isu keamanan ini. Per 25 Oktober 2026, atau empat hari setelah patch darurat dirilis, pihaknya masih menemukan enam domain .go.id yang secara terbuka menjalankan PHP rentan, sementara 39 domain lain masih memakai PHP yang sudah habis masa dukungnya.
"Patch sudah tersedia sejak 21 Oktober 2026. Kalau sampai sekarang masih ada sistem pemerintah yang menjalankan versi rentan, itu bukan lagi soal keterbatasan teknis, tapi soal prioritas dan tata kelola," kata Pratama, kepada Swara Indonesia Raya, Minggu (25/10/2026).
Pihak CISSReC sendiri memeriksa 597 domain .go.id secara pasif, tanpa mengirim payload eksploitasi ke server manapun, dengan pembaruan data sampai 25 Oktober pukul 17.44 WIB. Dari 524 domain yang merespons, enam domain menyatakan versi rentan: dilmil-medan.go.id (PHP 8.4.25), halbarkab.go.id (8.2.34), jatimprov.go.id (8.4.26), ms-bandaaceh.go.id (8.5.11), ms-meureudu.go.id (8.5.11), dan sibolgakota.go.id (8.3.32). Versi perbaikan adalah PHP 8.5.12, 8.4.27, 8.3.36, dan 8.2.35 sesuai cabang.
Selain itu, didapati 39 domain masih mengandalkan versi PHP yang sudah habis masa dukungnya. Lebih sulit, 17 domain menyembunyikan versi PHP mereka, sehingga status keamanannya tidak bisa dipastikan secara eksternal.
Ada juga yang langsung melakukan perbaikan bahkan lompat dari versi kuno PHP 5.6.40 ke versi aman 8.4.27. yakni pa-payakumbuh.go.id. “Perbaikan ini membuktikan pembaruan bisa dilakukan cepat kalau ada kemauan. Masalahnya, kecepatan antarinstansi tidak seragam, yang cepat jadi pengecualian, bukan kebiasaan,” ucap Pratama.
CISSReC menilai kendala utama bukan pada aspek teknologi, melainkan tata kelola inventaris aset digital. Banyak pengelola instansi tidak mengetahui secara pasti versi perangkat lunak yang berjalan di sistem mereka.
Soal mitigasi, hampir serupa dengan yang sudah disebutkan di atas. Pembaruan versi PHP dengan segera, migrasikan versi lama yang sudah tidak mendapatkan dukungan keamanan, dan batasi ukuran dan jumlah multipart ke web server. Kemudian pasang aturan pembatas di firewall aplikasi atau CDN, serta periksa log akses untuk permintaan POST multipart dengan jumlah header per bagian yang tidak wajar.
“Mitigasi hanya tambal sulam. Penyerang bisa menyesuaikan tekniknya, dan tidak ada jaminan kedua jalur eksploitasi tertutup. Pembaruan tetap satu-satunya solusi tuntas,” ucap Pratama.
CISSReC juga memberikan usulan bagi pemerintah. Guna mencegah insiden serupa terulang, beberapa langkah baiknya dilakukan. Pertama, menetapkan tenggat waktu internal wajib patch maksimal 72 jam untuk kerentanan kritis dengan skor di atas 9.0 di lingkungan instansi pemerintah.
Berikutnya, mewajibkan inventarisasi versi perangkat lunak secara berkala dan penyediaan kanal notifikasi terpusat bagi pengelola teknis di lapangan. Terakhir, menerapkan audit kepatuhan patch dan pemindaian keamanan secara rutin.
"WatchTowr dan Cloudflare melaporkan percobaan eksploitasi aktif sejak sebelum patch tersedia, dan Sansec memperkirakan gelombang serangan 15 menit setelah rilis. Asumsi bahwa instansi punya waktu berminggu-minggu untuk memperbaiki sudah tidak berlaku lagi," pungkasnya.